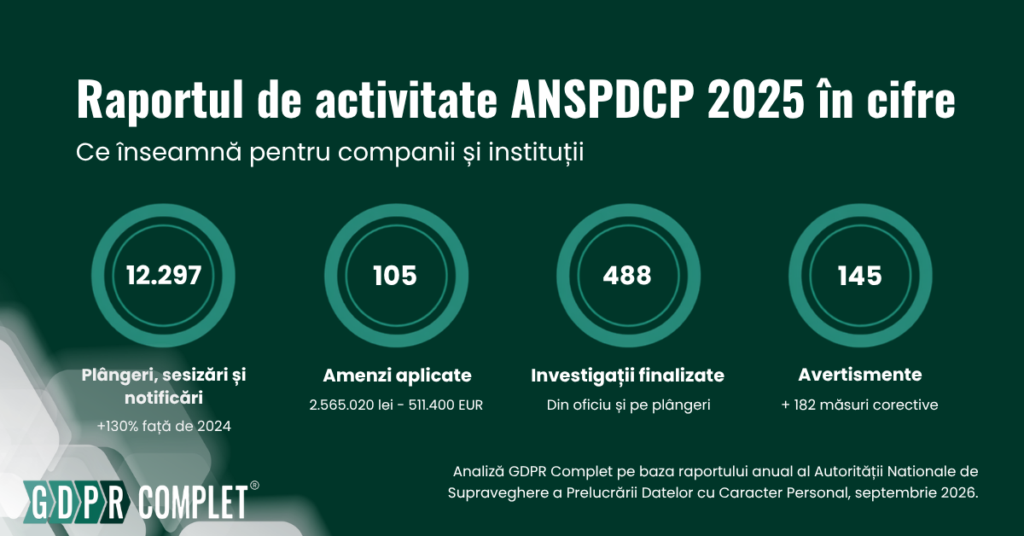
Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal a publicat raportul de activitate pentru 2025. Am parcurs cele 141 de pagini și am extras ce contează pentru o organizație care prelucrează date personale: unde a crescut riscul, cât costă greșelile, ce cere Autoritatea după un incident și ce se poate face înainte. Raportul […]
Site compromis și malware distribuit vizitatorilor: când devine incidentul o încălcare GDPR?
„Am identificat scriptul, l-am șters, am schimbat parolele și am instalat măsuri suplimentare de securitate.” Din punct de vedere tehnic, acestea sunt măsuri firești și necesare după compromiterea unui website. Din perspectiva protecției datelor însă, mai există o întrebare: Ce s-a întâmplat înainte ca scriptul să fie eliminat? Un website compromis reprezintă, fără îndoială, un incident […]
Incidentul ANCPI: cinci lecții de securitate cibernetică pentru orice organizație din România
Directoratul Național de Securitate Cibernetică a publicat, la 22 iulie 2026, analiza tehnică intermediară privind incidentul de securitate produs în infrastructura Agenției Naționale de Cadastru și Publicitate Imobiliară. Documentul, cu numărul T66 și clasificat drept neclasificat, reconstituie pas cu pas modul în care s-a desfășurat atacul. Astfel de documente sunt rare. În mod obișnuit, despre […]
Responsabil Protecția Datelor – de la vorbă la faptă
Context – de la vorbă Una din situațiile des întâlnite în rândul operatorilor care au obligația de numire a unui Responsabil Protecția Datelor / DPO este următoarea: Printr-o decizie internă am numit înainte de 25.05.2018 un Responsabil cu Protecția Datelor. Punct. Sunt conform cu GDPR-ul. Să fie oare așa? Pe de altă parte ni se […]